Guía · Riesgos de tokens · · por Stefan Tsezarov · actualizada el
Tokens honeypot: por qué puedes comprar pero no vender
El precio puede parecer estupendo. Tu wallet puede mostrar los tokens. Pero recuperar tu dinero puede ser imposible.
Compraste el token. La transacción salió bien. Los tokens están en tu wallet.
Ahora intentas vender y la transacción falla.
Lo intentas otra vez. Mismo resultado.
Es una de las cosas más frustrantes que le pueden pasar a un usuario de cripto, y a menudo es obra de un token honeypot.
El truco no está necesariamente en el precio ni en el gráfico.
Está en el contrato inteligente.
La buena noticia es que muchos de los mecanismos con los que se crea un honeypot se pueden comprobar antes de comprar. Esa comprobación puede llevar segundos.
Primero, ¿qué es un honeypot?
Piensa en un honeypot como una puerta que solo se abre en un sentido.
Puedes entrar.
No puedes volver a salir.
En cripto, la «puerta» es el contrato inteligente del token. Un token en una blockchain como Ethereum o BNB Smart Chain lo controla un contrato, y ese contrato contiene las reglas para transferir el token entre direcciones.
Cuando compras un token, interactúas con esas reglas. Cuando lo vendes, vuelves a interactuar con ellas.
Y el contrato puede tratar esas dos acciones de forma distinta.
Por eso un token malicioso puede escribirse de modo que:
BUY → permitido
SELL → bloqueado
Esa es la idea básica de un honeypot.
¿Cómo puede un token impedirte vender?
No hay una sola manera de crear un honeypot. Algunos contratos usan restricciones muy evidentes. Otros son más sutiles.
1. La venta está bloqueada
El contrato puede comprobar quién intenta vender y rechazar la transacción salvo que esa dirección esté expresamente autorizada.
Puede que compres con normalidad mientras solo ciertas wallets pueden vender.
2. El impuesto de venta es altísimo
Técnicamente, el contrato puede dejarte vender pero quedarse con un porcentaje enorme de la transacción.
Por ejemplo, un token podría tener una comisión de compra de un 2 % que parece normal. La comisión de venta podría ser del 99 %.
En ese punto, vender es técnicamente posible, pero económicamente inútil.
3. El impuesto se puede cambiar
Este es uno de los motivos por los que no deberías fijarte solo en el impuesto que ves ahora mismo.
Un contrato puede empezar con un impuesto de venta del 2 %. Más tarde, una dirección con los permisos necesarios podría subirlo al 50 %, al 90 % o incluso al 100 %.
Así que la pregunta importante no es solo:
«¿Cuál es el impuesto?»
También es:
«¿Quién puede cambiar el impuesto?»
4. Las transferencias se pueden pausar
Algunos contratos tienen un interruptor de emergencia que puede detener las transferencias.
Mientras el interruptor está apagado, todo puede parecer normal. Si se activa más tarde, las transferencias del token pueden detenerse.
5. Se pueden meter wallets en una lista negra
Un contrato puede contener una lista negra. Se puede añadir una dirección a esa lista y, a partir de entonces, el token ya no se puede transferir desde esa wallet.
Puedes acabar con tokens que siguen apareciendo en tu wallet pero que en realidad no se pueden mover.
¿Por qué los honeypots parecen tan convincentes?
Eso es lo que los hace peligrosos.
Un token puede parecer completamente normal desde fuera. Puede que veas:
- un gráfico de precio al alza
- muchos titulares
- transacciones recientes
- un logotipo del token
- un saldo en tu wallet
- un valor en dólares asociado a ese saldo
Nada de eso demuestra que puedas vender.
Un gráfico de precio te dice qué operaciones se han hecho. Una wallet te dice que tienes los tokens.
Ninguno responde a la pregunta más importante:
¿Puede mi wallet vender de verdad este token?
Por eso un honeypot puede parecer atractivo justo hasta el momento en que intentas salir.
El momento en que la gente suele descubrir el problema
Imagina que encuentras un token nuevo.
El gráfico sube. Compras por valor de 100 $. La compra se completa. Tu wallet muestra los tokens. Todo parece bien.
Unos minutos después, decides vender.
La transacción falla.
Lo intentas otra vez. Nada.
Subes el gas. Vuelve a fallar.
Los tokens no han desaparecido. Siguen en tu wallet. Pero si el contrato impide vender a tu dirección, ese saldo puede no servirte de nada.
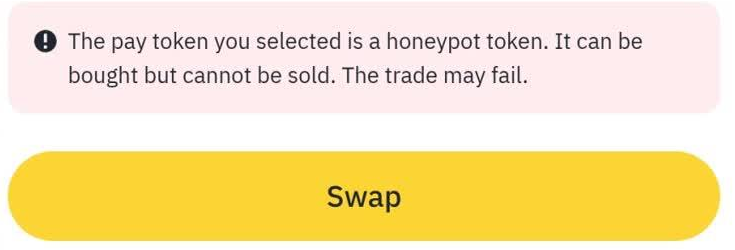
Por eso es tan importante comprobar antes de comprar.
Cómo comprobar un token antes de comprarlo
No hay una prueba mágica que demuestre que un token es seguro. En su lugar, mira varias señales distintas.
Los indicadores del propio contrato
Responde: si se puede simular una venta, si hay impuesto, si se puede cambiar, si se pueden pausar las transferencias, si hay lista negra, si el propietario puede emitir tokens o editar saldos.
No responde: qué piensa hacer el propietario después.
Ventas reales de wallets corrientes
Responde: si alguien distinto de quien desplegó el contrato ha conseguido salir.
No responde: si tu dirección recibe el mismo trato.
Quién tiene el suministro
Responde: lo concentradas que están las tenencias y cuánto depende el precio de unas pocas wallets.
No responde: si la venta está bloqueada.
Una pequeña venta de prueba
Responde: si tu wallet puede salir de verdad, ahora mismo.
No responde: nada antes de que ya hayas comprado, y cuesta gas en cualquier caso.
1. Revisa el contrato del token
Los escáneres de seguridad pueden inspeccionar el contrato de un token e informar de cosas como:
- si una venta se puede simular con éxito
- si existen impuestos de compra o de venta
- si esos impuestos se pueden cambiar
- si las transferencias se pueden pausar
- si existe una función de lista negra
- si el propietario tiene permisos especiales
- si se pueden emitir más tokens
- si hay otros controles poco habituales
Es el tipo de información que el escáner de SaveSaveSaveSave está pensado para mostrar.
Pega la dirección del contrato, elige la blockchain correcta y mira cada hallazgo por separado en lugar de fiarte solo de una etiqueta general.
Y sobre todo, fíjate en lo que el escáner no pudo determinar.
«Desconocido» no es lo mismo que «seguro».
2. Busca ventas reales
También puedes revisar la actividad del token en un explorador de bloques.
Buscas pruebas de que wallets corrientes han podido vender el token. No es lo mismo que ver muchas compras.
Un token puede tener muchísima actividad de compra y aun así impedir vender a los titulares corrientes.
Si ves muchas compras pero muy pocas pruebas de ventas exitosas de wallets normales, es motivo para investigar más. No es, por sí solo, una prueba absoluta de un honeypot.
3. Comprueba quién tiene el suministro
Mira los mayores titulares. Si unas pocas wallets controlan un gran porcentaje del suministro, hay un riesgo añadido: esas wallets pueden tener un efecto enorme en el mercado si venden.
Y recuerda: un token puede venderse sin problema y aun así ser una inversión pésima.
Detectar un honeypot y detectar el riesgo general de un token no son lo mismo.
4. Si ya lo has comprado, prueba con una venta pequeña
Si ya has comprado un token y no sabes si puedes venderlo, probar con una cantidad pequeña puede darte información útil. Hazlo mientras tu posición siga siendo pequeña.
Habrá una comisión de red, y una transacción fallida también puede costar gas.
Pero puede responder a una pregunta muy práctica:
¿Puede mi wallet salir de verdad?
Es una comprobación de último recurso, no algo de lo que debas depender cuando el contrato se puede revisar antes.
¿Qué significa en realidad un resultado «limpio»?
Esta parte es importante.
Que un escáner no encuentre ninguna restricción honeypot conocida no significa que el token sea seguro.
Significa algo mucho más limitado:
Las comprobaciones disponibles no encontraron las restricciones concretas que estaban diseñadas para detectar.
La diferencia es grande. Un token puede pasar una comprobación de honeypot y aun así tener problemas graves.
El propietario podría cambiar algo más adelante
Si el contrato da al propietario permiso para cambiar el impuesto de venta, puede que el impuesto actual sea perfectamente normal. Eso no significa que el permiso no sea un riesgo.
Un escáner puede decirte que el ajuste se puede cambiar. No puede saber qué hará el propietario mañana.
La liquidez podría desaparecer
Un token puede venderse sin problema un minuto y volverse difícil o imposible de vender cuando se retira la liquidez. Es un problema distinto de un honeypot.
El propio proyecto podría ser dudoso
Un contrato puede tener mecanismos de transferencia perfectamente normales mientras las personas detrás del proyecto hacen promesas falsas, abandonan el proyecto o actúan de forma irresponsable.
El análisis del contrato no puede decirte todo sobre las personas que hay detrás de un token.
Puede que haya información que simplemente no está disponible
A veces una comprobación de seguridad no consigue información suficiente para llegar a una conclusión fiable.
Por eso INSUFFICIENT DATA no debería convertirse discretamente en luz verde.
Si el sistema no lo sabe, la respuesta honesta es:
No lo sabemos.
Una pregunta para recordar
Cuando ves un token que sube, es natural preguntarse:
«¿Hasta dónde puede llegar?»
Antes de eso, pregúntate algo más básico:
«¿Puedo salir?»
Mira el contrato. Mira la actividad de venta. Mira los permisos. Mira qué se puede cambiar.
Y si una comprobación de seguridad no puede determinar algo, trátalo como desconocido en lugar de suponer que todo está bien.
Un honeypot no siempre se nota en el gráfico.
A veces la información más importante sobre un token no aparece en el gráfico.
Está en el código.
Este artículo tiene fines solo educativos. Explica la mecánica de los contratos de tokens y cómo revisarlos antes de interactuar con un token. No es asesoramiento financiero y no garantiza que ningún token sea seguro.