Guide · Risques des tokens · · par Stefan Tsezarov · mis à jour le
Tokens honeypot : pourquoi tu peux acheter mais pas vendre
Le prix peut sembler excellent. Ton wallet peut afficher les tokens. Mais récupérer ton argent peut être impossible.
Tu as acheté le token. La transaction a réussi. Les tokens sont dans ton wallet.
Maintenant tu essaies de vendre, et la transaction échoue.
Tu réessaies. Même résultat.
C’est l’une des choses les plus frustrantes qui puissent arriver à un utilisateur de crypto, et c’est souvent l’œuvre d’un token honeypot.
L’astuce n’est pas forcément dans le prix ni dans le graphique.
Elle est dans le contrat intelligent.
La bonne nouvelle, c’est que beaucoup des mécanismes utilisés pour créer un honeypot peuvent être vérifiés avant d’acheter. Cette vérification peut prendre quelques secondes.
D’abord, qu’est-ce qu’un honeypot ?
Imagine un honeypot comme une porte qui ne s’ouvre que dans un sens.
Tu peux entrer.
Tu ne peux pas ressortir.
En crypto, la « porte » est le contrat intelligent du token. Un token sur une blockchain comme Ethereum ou BNB Smart Chain est contrôlé par un contrat, et ce contrat contient les règles de transfert du token entre adresses.
Quand tu achètes un token, tu interagis avec ces règles. Quand tu le vends, tu interagis de nouveau avec elles.
Et le contrat peut traiter ces deux actions différemment.
Un token malveillant peut donc être écrit de sorte que :
BUY → autorisé
SELL → bloqué
C’est l’idée de base d’un honeypot.
Comment un token peut-il t’empêcher de vendre ?
Il n’y a pas qu’une seule façon de créer un honeypot. Certains contrats utilisent des restrictions très visibles. D’autres sont plus subtils.
1. La vente est bloquée
Le contrat peut vérifier qui essaie de vendre et refuser la transaction sauf si l’adresse est expressément autorisée.
Tu peux acheter normalement, alors que seuls certains wallets ont le droit de vendre.
2. La taxe de vente est extrêmement élevée
Le contrat peut techniquement te laisser vendre, mais prélever un pourcentage énorme de la transaction.
Par exemple, un token peut avoir des frais d’achat de 2 % qui semblent normaux. Les frais de vente peuvent être de 99 %.
À ce stade, vendre est techniquement possible, mais économiquement inutile.
3. La taxe peut être modifiée
C’est l’une des raisons pour lesquelles il ne faut pas regarder seulement le taux de taxe que tu vois maintenant.
Un contrat peut commencer avec une taxe de vente de 2 %. Plus tard, une adresse disposant des permissions nécessaires peut la passer à 50 %, 90 % ou même 100 %.
La question importante n’est donc pas seulement :
« Quelle est la taxe ? »
C’est aussi :
« Qui peut changer la taxe ? »
4. Les transferts peuvent être suspendus
Certains contrats contiennent un interrupteur d’urgence qui peut arrêter les transferts.
Tant que l’interrupteur est éteint, tout peut paraître normal. S’il est activé plus tard, les transferts du token peuvent s’arrêter.
5. Des wallets peuvent être mis sur liste noire
Un contrat peut contenir une liste noire. Une adresse peut y être ajoutée, après quoi le token ne peut plus être transféré depuis ce wallet.
Tu peux alors te retrouver avec des tokens qui apparaissent toujours dans ton wallet mais qui ne peuvent pas être déplacés.
Pourquoi les honeypots ont-ils l’air si convaincants ?
C’est ce qui les rend dangereux.
Un token peut avoir l’air tout à fait normal de l’extérieur. Tu peux voir :
- un graphique de prix en hausse
- beaucoup de détenteurs
- des transactions récentes
- un logo de token
- un solde dans ton wallet
- une valeur en dollars associée à ce solde
Rien de tout cela ne prouve que tu peux vendre.
Un graphique de prix te dit quelles transactions ont eu lieu. Un wallet te dit que tu possèdes les tokens.
Aucun ne répond à la question la plus importante :
Mon wallet peut-il vraiment vendre ce token ?
C’est pourquoi un honeypot peut paraître attrayant jusqu’au moment où tu essaies de sortir.
Le moment où l’on découvre généralement le problème
Imagine que tu trouves un nouveau token.
Le graphique monte. Tu en achètes pour 100 $. L’achat passe. Ton wallet affiche maintenant les tokens. Tout semble aller bien.
Quelques minutes plus tard, tu décides de vendre.
La transaction échoue.
Tu réessaies. Toujours rien.
Tu augmentes le gas. Nouvel échec.
Les tokens n’ont pas disparu. Ils sont toujours dans ton wallet. Mais si le contrat empêche ton adresse de vendre, ce solde ne te sert peut-être à rien.
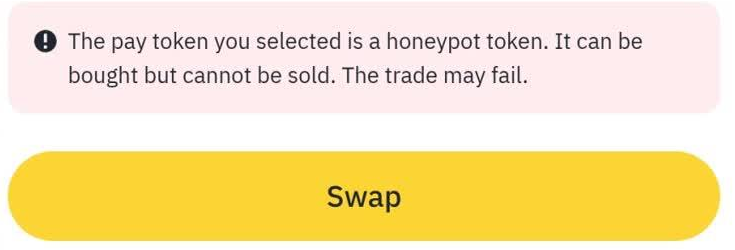
C’est pourquoi il est si important de vérifier avant d’acheter.
Comment vérifier un token avant d’acheter
Il n’existe pas de test magique qui prouve qu’un token est sûr. Regarde plutôt plusieurs signaux différents.
Les indicateurs du contrat lui-même
Répond à : peut-on simuler une vente, y a-t-il une taxe, peut-elle être modifiée, les transferts peuvent-ils être suspendus, y a-t-il une liste noire, le propriétaire peut-il créer des tokens ou modifier les soldes.
Ne répond pas à : ce que le propriétaire compte faire ensuite.
De vraies ventes par des wallets ordinaires
Répond à : quelqu’un d’autre que la personne qui a déployé le contrat a-t-il réussi à sortir.
Ne répond pas à : ton adresse est-elle traitée de la même façon.
Qui détient l’offre
Répond à : à quel point les avoirs sont concentrés, et combien le prix dépend de quelques wallets.
Ne répond pas à : la vente est-elle bloquée.
Une petite vente test
Répond à : ton wallet peut-il vraiment sortir, maintenant.
Ne répond pas à : quoi que ce soit avant que tu aies déjà acheté, et cela coûte du gas dans tous les cas.
1. Vérifie le contrat du token
Les scanners de sécurité peuvent examiner le contrat d’un token et indiquer par exemple :
- si une vente peut être simulée avec succès
- s’il existe des taxes à l’achat ou à la vente
- si ces taxes peuvent être modifiées
- si les transferts peuvent être suspendus
- s’il existe une fonction de liste noire
- si le propriétaire a des permissions spéciales
- si des tokens supplémentaires peuvent être créés
- si d’autres contrôles inhabituels sont présents
C’est le type d’informations que le scanner SaveSaveSaveSave est conçu pour faire ressortir.
Colle l’adresse du contrat, choisis la bonne blockchain et regarde chaque résultat séparément au lieu de te fier seulement à une étiquette globale.
Surtout, fais attention à ce que le scanner n’a pas pu déterminer.
« Inconnu » n’est pas la même chose que « sûr ».
2. Cherche de vraies ventes
Tu peux aussi examiner l’activité du token dans un explorateur de blocs.
Tu cherches la preuve que des wallets ordinaires ont réellement pu vendre le token. Ce n’est pas la même chose que de voir beaucoup d’achats.
Un token peut avoir beaucoup d’activité d’achat tout en empêchant les détenteurs ordinaires de vendre.
Si tu vois beaucoup d’achats mais très peu de preuves de ventes réussies par des wallets ordinaires, c’est une raison de creuser. Ce n’est pas, à lui seul, une preuve absolue de honeypot.
3. Vérifie qui détient l’offre
Regarde les plus gros détenteurs. Si un petit nombre de wallets contrôle un grand pourcentage de l’offre, cela crée un risque supplémentaire : ces wallets peuvent avoir un effet majeur sur le marché s’ils vendent.
Et rappelle-toi : un token peut se vendre sans aucun problème et être quand même un très mauvais investissement.
Détecter un honeypot et évaluer le risque global d’un token ne sont pas la même chose.
4. Si tu l’as déjà acheté, teste une petite vente
Si tu as déjà acheté un token et que tu ne sais pas si tu peux le vendre, tester avec une petite quantité peut t’apporter une information utile. Fais-le tant que ta position est encore petite.
Il y aura des frais de réseau, et une transaction échouée peut quand même coûter du gas.
Mais cela peut répondre à une question très concrète :
Mon wallet peut-il vraiment sortir ?
C’est une vérification de secours, pas une chose sur laquelle tu devrais compter quand un contrat peut être examiné avant.
Que signifie vraiment un résultat « propre » ?
Cette partie est importante.
Un scanner qui ne trouve aucune restriction honeypot connue ne signifie pas que le token est sûr.
Cela signifie quelque chose de beaucoup plus restreint :
Les vérifications disponibles n’ont pas identifié les restrictions précises qu’elles étaient conçues pour détecter.
La différence est grande. Un token peut passer une vérification honeypot et avoir quand même de graves problèmes.
Le propriétaire pourrait changer quelque chose plus tard
Si le contrat donne au propriétaire la permission de modifier la taxe de vente, la taxe actuelle peut être parfaitement normale. Cela ne veut pas dire que la permission n’est pas un risque.
Un scanner peut te dire que le réglage est modifiable. Il ne peut pas savoir ce que fera le propriétaire demain.
La liquidité pourrait disparaître
Un token peut se vendre sans problème à un moment et devenir difficile ou impossible à vendre une fois la liquidité retirée. C’est un problème différent d’un honeypot.
Le projet lui-même pourrait être douteux
Un contrat peut avoir des mécanismes de transfert parfaitement normaux pendant que les personnes derrière le projet font de fausses promesses, abandonnent le projet ou se comportent de façon irresponsable.
L’analyse du contrat ne peut pas tout te dire sur les personnes derrière un token.
Certaines informations peuvent simplement être indisponibles
Parfois, une vérification de sécurité ne parvient pas à obtenir assez d’informations pour arriver à une conclusion fiable.
C’est pourquoi INSUFFICIENT DATA ne doit pas devenir discrètement un feu vert.
Si le système ne sait pas, la réponse honnête est :
Nous ne savons pas.
Une question à retenir
Quand tu vois un token qui monte, il est naturel de se demander :
« Jusqu’où peut-il monter ? »
Avant cela, pose-toi une question plus simple :
« Puis-je sortir ? »
Regarde le contrat. Regarde l’activité de vente. Regarde les permissions. Regarde ce qui peut être modifié.
Et si une vérification de sécurité ne peut pas déterminer quelque chose, considère-le comme inconnu plutôt que de supposer que tout va bien.
Un honeypot ne se voit pas toujours sur le graphique.
Parfois, l’information la plus importante sur un token n’apparaît pas du tout sur le graphique.
Elle est dans le code.
Cet article a une visée uniquement pédagogique. Il explique le fonctionnement des contrats de tokens et des façons de les examiner avant d’interagir avec un token. Ce n’est pas un conseil financier et il ne garantit pas qu’un token est sûr.