Guida · Rischi dei token · · di Stefan Tsezarov · aggiornata il
Token honeypot: perché puoi comprare ma non vendere
Il prezzo può sembrare ottimo. Il wallet può mostrare i token. Ma riavere i tuoi soldi può essere impossibile.
Hai comprato il token. La transazione è andata a buon fine. I token sono nel tuo wallet.
Ora provi a vendere, e la transazione fallisce.
Riprovi. Stesso risultato.
È una delle cose più frustranti che possano capitare a chi usa crypto, e spesso è opera di un token honeypot.
Il trucco non è necessariamente nel prezzo o nel grafico.
È nello smart contract.
La buona notizia è che molti dei meccanismi usati per creare un honeypot si possono controllare prima di comprare. Il controllo può richiedere pochi secondi.
Prima di tutto, cos’è un honeypot?
Pensa a un honeypot come a una porta che si apre in un solo senso.
Puoi entrare.
Non puoi uscire.
Nel mondo crypto, la «porta» è lo smart contract del token. Un token su una blockchain come Ethereum o BNB Smart Chain è controllato da un contratto, e quel contratto contiene le regole per trasferire il token tra indirizzi.
Quando compri un token interagisci con quelle regole. Quando lo vendi, ci interagisci di nuovo.
E il contratto può trattare queste due azioni in modo diverso.
Un token malevolo può quindi essere scritto in modo che:
BUY → consentito
SELL → bloccato
È l’idea di base di un honeypot.
Come può un token impedirti di vendere?
Non c’è un solo modo per creare un honeypot. Alcuni contratti usano restrizioni molto evidenti. Altri sono più sottili.
1. La vendita è bloccata
Il contratto può controllare chi sta cercando di vendere e rifiutare la transazione a meno che l’indirizzo non sia espressamente autorizzato.
Puoi comprare normalmente, mentre solo certi wallet possono vendere.
2. La tassa di vendita è altissima
Il contratto può tecnicamente lasciarti vendere, ma trattenere una percentuale enorme della transazione.
Per esempio, un token potrebbe avere una commissione d’acquisto del 2% che sembra normale. La commissione di vendita potrebbe essere del 99%.
A quel punto vendere è tecnicamente possibile, ma economicamente inutile.
3. La tassa può essere cambiata
È uno dei motivi per cui non dovresti guardare solo la tassa che vedi adesso.
Un contratto può partire con una tassa di vendita del 2%. Più tardi, un indirizzo con i permessi necessari potrebbe portarla al 50%, al 90% o persino al 100%.
Quindi la domanda importante non è solo:
«Qual è la tassa?»
È anche:
«Chi può cambiare la tassa?»
4. I trasferimenti possono essere sospesi
Alcuni contratti contengono un interruttore di emergenza che può fermare i trasferimenti.
Finché l’interruttore è spento, tutto può sembrare normale. Se viene attivato più tardi, i trasferimenti del token possono fermarsi.
5. I wallet possono finire in blacklist
Un contratto può contenere una blacklist. Un indirizzo può esservi aggiunto, dopodiché il token non può più essere trasferito da quel wallet.
Così puoi ritrovarti con token che compaiono ancora nel wallet ma che non si possono spostare.
Perché gli honeypot sembrano così convincenti?
È questo che li rende pericolosi.
Un token può sembrare del tutto normale dall’esterno. Potresti vedere:
- un grafico dei prezzi in salita
- tanti detentori
- transazioni recenti
- un logo del token
- un saldo nel tuo wallet
- un valore in dollari associato a quel saldo
Niente di tutto questo dimostra che puoi vendere.
Un grafico dei prezzi ti dice quali scambi sono avvenuti. Un wallet ti dice che possiedi i token.
Nessuno dei due risponde alla domanda più importante:
Il mio wallet può davvero vendere questo token?
Per questo un honeypot può sembrare attraente fino al momento in cui provi a uscire.
Il momento in cui di solito si scopre il problema
Immagina di trovare un nuovo token.
Il grafico sale. Ne compri per 100 $. L’acquisto va a buon fine. Il wallet ora mostra i token. Sembra tutto a posto.
Qualche minuto dopo decidi di vendere.
La transazione fallisce.
Riprovi. Ancora niente.
Aumenti il gas. Fallisce di nuovo.
I token non sono spariti. Sono ancora nel tuo wallet. Ma se il contratto impedisce al tuo indirizzo di vendere, quel saldo potrebbe non servirti a nulla.
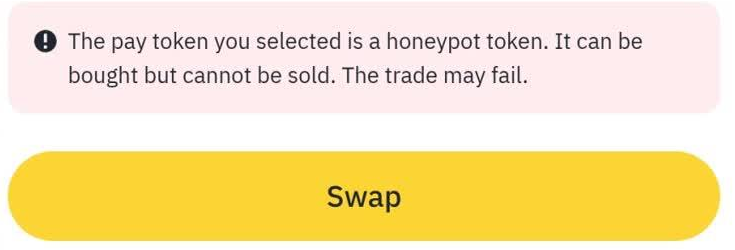
Per questo controllare prima di comprare è così importante.
Come controllare un token prima di comprarlo
Non esiste un test magico che dimostri che un token è sicuro. Guarda invece diversi segnali.
Gli indicatori del contratto stesso
Risponde a: si può simulare una vendita, c’è una tassa, si può cambiare, si possono sospendere i trasferimenti, c’è una blacklist, il proprietario può creare token o modificare i saldi.
Non risponde a: cosa intende fare il proprietario dopo.
Vendite reali da wallet comuni
Risponde a: qualcuno diverso da chi ha fatto il deploy è riuscito a uscire.
Non risponde a: il tuo indirizzo viene trattato allo stesso modo.
Chi detiene l’offerta
Risponde a: quanto sono concentrate le partecipazioni e quanto il prezzo dipende da pochi wallet.
Non risponde a: se la vendita è bloccata.
Una piccola vendita di prova
Risponde a: il tuo wallet può davvero uscire, adesso.
Non risponde a: niente prima che tu abbia già comprato, e costa gas in ogni caso.
1. Controlla il contratto del token
Gli scanner di sicurezza possono esaminare il contratto di un token e riportare cose come:
- se una vendita può essere simulata con successo
- se esistono tasse d’acquisto o di vendita
- se queste tasse si possono cambiare
- se i trasferimenti si possono sospendere
- se esiste una funzione di blacklist
- se il proprietario ha permessi speciali
- se si possono creare altri token
- se sono presenti altri controlli insoliti
È il tipo di informazioni che lo scanner SaveSaveSaveSave è pensato per mostrare.
Incolla l’indirizzo del contratto, scegli la blockchain giusta e guarda i singoli risultati invece di affidarti solo a un’etichetta complessiva.
Soprattutto, fai attenzione a ciò che lo scanner non ha potuto determinare.
«Sconosciuto» non è la stessa cosa di «sicuro».
2. Cerca vendite reali
Puoi anche esaminare l’attività del token in un block explorer.
Cerchi prove che wallet comuni siano davvero riusciti a vendere il token. È diverso dal vedere tanti acquisti.
Un token può avere molta attività di acquisto e impedire comunque ai detentori comuni di vendere.
Se vedi molti acquisti ma pochissime prove di vendite riuscite da parte di wallet normali, è un motivo per indagare. Da solo non è una prova assoluta di honeypot.
3. Controlla chi detiene l’offerta
Guarda i principali detentori. Se pochi wallet controllano una grande percentuale dell’offerta, c’è un rischio in più: quei wallet possono avere un grande effetto sul mercato se vendono.
E ricorda: un token può essere perfettamente vendibile e comunque essere un pessimo investimento.
Rilevare un honeypot e valutare il rischio complessivo di un token non sono la stessa cosa.
4. Se l’hai già comprato, prova una piccola vendita
Se hai già comprato un token e non sai se puoi venderlo, provare con una piccola quantità può darti un’informazione utile. Fallo finché la tua posizione è ancora piccola.
Ci sarà una commissione di rete, e anche una transazione fallita può costare gas.
Ma può rispondere a una domanda molto concreta:
Il mio wallet può davvero uscire?
È un controllo di ripiego, non qualcosa su cui dovresti contare quando un contratto si può esaminare prima.
Cosa significa davvero un risultato «pulito»?
Questa parte è importante.
Uno scanner che non trova restrizioni honeypot note non significa che il token sia sicuro.
Significa qualcosa di molto più limitato:
I controlli disponibili non hanno individuato le restrizioni specifiche che erano pensati per rilevare.
C’è una grande differenza. Un token può superare un controllo honeypot e avere comunque problemi seri.
Il proprietario potrebbe cambiare qualcosa in seguito
Se il contratto dà al proprietario il permesso di cambiare la tassa di vendita, la tassa attuale può essere del tutto normale. Non significa che il permesso non sia un rischio.
Uno scanner può dirti che l’impostazione è modificabile. Non può sapere cosa farà il proprietario domani.
La liquidità potrebbe sparire
Un token può essere vendibilissimo un minuto e diventare difficile o impossibile da vendere quando la liquidità viene ritirata. È un problema diverso da un honeypot.
Il progetto stesso potrebbe essere dubbio
Un contratto può avere meccanismi di trasferimento del tutto normali mentre le persone dietro il progetto fanno false promesse, abbandonano il progetto o si comportano in modo irresponsabile.
L’analisi del contratto non può dirti tutto sulle persone dietro un token.
Alcune informazioni potrebbero semplicemente non essere disponibili
A volte un controllo di sicurezza non riesce a ottenere abbastanza informazioni per arrivare a una conclusione affidabile.
Per questo INSUFFICIENT DATA non dovrebbe diventare di nascosto un via libera.
Se il sistema non lo sa, la risposta onesta è:
Non lo sappiamo.
Una domanda da ricordare
Quando vedi un token che sale, è naturale chiedersi:
«Fin dove può arrivare?»
Prima di questo, chiediti una cosa più semplice:
«Posso uscire?»
Guarda il contratto. Guarda l’attività di vendita. Guarda i permessi. Guarda cosa si può cambiare.
E se un controllo di sicurezza non può determinare qualcosa, consideralo sconosciuto invece di dare per scontato che vada tutto bene.
Un honeypot non sempre si vede dal grafico.
A volte l’informazione più importante su un token non compare affatto nel grafico.
È nel codice.
Questo articolo ha solo scopo educativo. Spiega il funzionamento dei contratti dei token e i modi per esaminarli prima di interagire con un token. Non è una consulenza finanziaria e non garantisce che un token sia sicuro.