Rehber · Token riski · · Stefan Tsezarov · güncellendi
Honeypot tokenlar: neden alabiliyor ama satamıyorsun
Fiyat harika görünebilir. Cüzdanın tokenları gösterebilir. Ama paranı geri almak imkânsız olabilir.
Tokenı aldın. İşlem başarılı oldu. Tokenlar cüzdanında.
Şimdi satmaya çalışıyorsun ve işlem başarısız oluyor.
Tekrar deniyorsun. Aynı sonuç.
Bu, bir kripto kullanıcısının başına gelebilecek en sinir bozucu şeylerden biri ve çoğu zaman bir honeypot tokenın sonucudur.
Hile mutlaka fiyatta veya grafikte değildir.
Akıllı sözleşmededir.
İyi haber şu ki bir honeypot oluşturmak için kullanılan mekanizmaların çoğu satın almadan önce kontrol edilebilir. Bu kontrol saniyeler sürebilir.
Önce, honeypot nedir?
Bir honeypot'u tek yönde açılan bir kapı gibi düşün.
İçeri girebilirsin.
Geri çıkamazsın.
Kriptoda "kapı" tokenın akıllı sözleşmesidir. Ethereum veya BNB Smart Chain gibi bir blokzincirdeki bir token bir sözleşme tarafından kontrol edilir ve bu sözleşme tokenın adresler arasında transfer kurallarını içerir.
Bir token satın aldığında bu kurallarla etkileşime girersin. Onu sattığında yine onlarla etkileşime girersin.
Ve sözleşme bu iki eyleme farklı davranabilir.
Kötü amaçlı bir token bu yüzden şöyle yazılabilir:
ALIŞ → izin verildi
SATIŞ → engellendi
Bir honeypot'un arkasındaki temel fikir budur.
Bir token satmanı nasıl engelleyebilir?
Bir honeypot oluşturmanın tek bir yolu yoktur. Bazı sözleşmeler çok belirgin kısıtlamalar kullanır. Diğerleri daha incedir.
1. Satış engellenir
Sözleşme kimin satmaya çalıştığını kontrol edebilir ve adres özellikle izinli değilse işlemi reddedebilir.
Normal şekilde satın alabiliyor olabilirsin, ama yalnızca belirli cüzdanların satmasına izin verilir.
2. Satış vergisi aşırı yüksektir
Sözleşme teknik olarak satmana izin verebilir, ama işlemin çok büyük bir yüzdesini alabilir.
Örneğin bir tokenın alırken normal görünen %2'lik bir ücreti olabilir. Satış ücreti %99 olabilir.
Bu noktada satış teknik olarak mümkün ama ekonomik olarak yararsızdır.
3. Vergi değiştirilebilir
Bu, yalnızca şu anda gördüğün vergi oranına bakmaman gerekmesinin nedenlerinden biridir.
Bir sözleşme %2'lik bir satış vergisiyle başlayabilir. Daha sonra gerekli izinlere sahip bir adres onu %50, %90 hatta %100'e değiştirebilir.
Yani önemli soru yalnızca şu değil:
"Vergi ne kadar?"
Aynı zamanda şu:
"Vergiyi kim değiştirebilir?"
4. Transferler durdurulabilir
Bazı sözleşmeler transferleri durdurabilen bir acil durum anahtarı içerir.
Anahtar kapalıyken her şey normal görünebilir. Daha sonra etkinleştirilirse token transferleri durabilir.
5. Cüzdanlar kara listeye alınabilir
Bir sözleşme bir kara liste içerebilir. Bir adres o listeye eklenebilir; sonrasında token o cüzdandan artık transfer edilemez.
Bu, seni hâlâ cüzdanında görünen ama gerçekte taşınamayan tokenlarla baş başa bırakabilir.
Honeypot'lar neden inandırıcı görünür?
Onları tehlikeli yapan şey budur.
Bir token dışarıdan tamamen normal görünebilir. Şunları görebilirsin:
- yükselen bir fiyat grafiği
- çok sayıda sahip
- son işlemler
- bir token logosu
- cüzdanında bir bakiye
- o bakiyeye bağlı bir dolar değeri
Bunların hiçbiri satabileceğini kanıtlamaz.
Bir fiyat grafiği hangi işlemlerin gerçekleştiğini söyler. Bir cüzdan tokenlara sahip olduğunu söyler.
Hiçbiri en önemli soruyu yanıtlamaz:
Bu token gerçekten benim cüzdanım tarafından satılabilir mi?
Bu yüzden bir honeypot, çıkmaya çalıştığın ana kadar cazip görünebilir.
İnsanların sorunu genellikle fark ettiği an
Yeni bir token bulduğunu düşün.
Grafik yükseliyor. 100 dolarlık alıyorsun. Alım gerçekleşiyor. Cüzdanın artık tokenları gösteriyor. Her şey yolunda görünüyor.
Birkaç dakika sonra satmaya karar veriyorsun.
İşlem başarısız oluyor.
Tekrar deniyorsun. Yine bir şey yok.
Gas'ı artırıyorsun. Yine başarısız.
Tokenlar kaybolmadı. Hâlâ cüzdanında duruyorlar. Ama sözleşme adresinin satmasını engelliyorsa, o bakiye senin işine yaramayabilir.
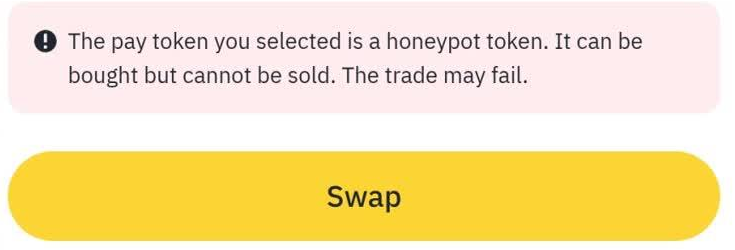
Bu yüzden satın almadan önce kontrol etmek çok önemlidir.
Satın almadan önce bir token nasıl kontrol edilir
Bir tokenın güvenli olduğunu kanıtlayan tek bir sihirli test yoktur. Bunun yerine birkaç farklı sinyale bak.
Sözleşmenin kendi göstergeleri
Yanıtlar: bir satış simüle edilebilir mi, vergi var mı, değiştirilebilir mi, transferler durdurulabilir mi, kara liste var mı, sahip token basabilir veya bakiyeleri düzenleyebilir mi.
Yanıtlamaz: sahibin sonra ne yapmayı planladığı.
Sıradan cüzdanların gerçek satışları
Yanıtlar: sözleşmeyi yayımlayan kişi dışında birinin başarıyla çıkıp çıkmadığı.
Yanıtlamaz: senin adresine aynı şekilde davranılıp davranılmadığı.
Arza kim sahip
Yanıtlar: varlıkların ne kadar yoğunlaştığı ve fiyatın birkaç cüzdana ne kadar bağlı olduğu.
Yanıtlamaz: satışın engellenip engellenmediği.
Küçük bir test satışı
Yanıtlar: cüzdanının şu anda gerçekten çıkıp çıkamayacağı.
Yanıtlamaz: zaten satın almadan önce hiçbir şeyi ve her durumda gas'a mal olur.
1. Tokenın sözleşmesini kontrol et
Güvenlik tarayıcıları bir tokenın sözleşmesini inceleyebilir ve şunlar gibi şeyleri raporlayabilir:
- satışın başarıyla simüle edilip edilemeyeceği
- alış veya satış vergilerinin olup olmadığı
- bu vergilerin değiştirilip değiştirilemeyeceği
- transferlerin durdurulup durdurulamayacağı
- kara liste işlevinin olup olmadığı
- sahibin özel izinleri olup olmadığı
- ek token basılıp basılamayacağı
- başka olağandışı denetimlerin olup olmadığı
Bu, SaveSaveSaveSave tarayıcısının ortaya çıkarmak için tasarlandığı bilgi türüdür.
Sözleşme adresini yapıştır, doğru blokzinciri seç ve yalnızca tek bir genel etikete güvenmek yerine tek tek bulgulara bak.
En önemlisi, tarayıcının belirleyemediği şeylere dikkat et.
"Bilinmiyor", "güvenli" ile aynı şey değildir.
2. Gerçek satışlara bak
Tokenın etkinliğini bir blok gezgininde de inceleyebilirsin.
Sıradan cüzdanların tokenı gerçekten satabildiğine dair kanıt arıyorsun. Bu, yalnızca çok sayıda alım görmekten farklıdır.
Bir token çok sayıda alım etkinliğine sahipken sıradan sahiplerin satmasını yine de engelleyebilir.
Çok sayıda alım ama sıradan cüzdanların başarılı satışlarına dair çok az kanıt görüyorsan, bu daha fazla araştırmak için bir nedendir. Tek başına bir honeypot'un kesin kanıtı değildir.
3. Arza kimin sahip olduğunu kontrol et
En büyük sahiplere bak. Az sayıda cüzdan arzın büyük bir yüzdesini kontrol ediyorsa, bu ek bir risk yaratır: bu cüzdanlar satarlarsa piyasa üzerinde büyük bir etki yaratabilir.
Ve unutma: bir token tamamen satılabilir olup yine de korkunç bir yatırım olabilir.
Honeypot tespiti ile genel token riski tespiti aynı şey değildir.
4. Zaten aldıysan, küçük bir satışı test et
Bir tokenı zaten aldıysan ve satabileceğinden emin değilsen, küçük bir miktarı test etmek yararlı bilgi sağlayabilir. Bunu pozisyonun hâlâ küçükken yap.
Bir ağ ücreti olacak ve başarısız bir işlem yine de gas'a mal olabilir.
Ama çok pratik bir soruyu yanıtlayabilir:
Cüzdanım gerçekten çıkabilir mi?
Bu bir yedek kontroldür; bir sözleşme önceden incelenebiliyorken güvenmek zorunda kalman gereken bir şey değildir.
"Temiz" bir sonuç aslında ne anlama gelir?
Bu kısım önemli.
Bir tarayıcının bilinen bir honeypot kısıtlaması bulmaması, tokenın güvenli olduğu anlamına gelmez.
Çok daha dar bir şey anlamına gelir:
Mevcut kontroller, tespit etmek için tasarlandıkları belirli kısıtlamaları belirlemedi.
Büyük bir fark var. Bir token bir honeypot kontrolünü geçip yine de ciddi sorunlara sahip olabilir.
Sahip daha sonra bir şeyi değiştirebilir
Sözleşme bir sahibe satış vergisini değiştirme izni veriyorsa, mevcut vergi tamamen normal olabilir. Bu, iznin bir risk olmadığı anlamına gelmez.
Bir tarayıcı ayarın değiştirilebilir olduğunu söyleyebilir. Sahibin yarın ne yapacağını bilemez.
Likidite kaybolabilir
Bir token bir dakika tamamen satılabilirken likidite çekildikten sonra satılması zor veya imkânsız hale gelebilir. Bu bir honeypot'tan farklı bir sorundur.
Projenin kendisi şüpheli olabilir
Bir sözleşme tamamen normal transfer mekaniğine sahipken projenin arkasındaki insanlar yanlış vaatlerde bulunabilir, projeyi terk edebilir veya başka şekilde sorumsuzca davranabilir.
Sözleşme analizi bir tokenın arkasındaki insanlar hakkında sana her şeyi söyleyemez.
Bazı bilgiler basitçe mevcut olmayabilir
Bazen bir güvenlik kontrolü güvenilir bir sonuca ulaşmak için yeterli bilgi edinemez.
Bu yüzden INSUFFICIENT DATA sessizce yeşil ışığa dönüşmemelidir.
Sistem bilmiyorsa, dürüst yanıt şudur:
Bilmiyoruz.
Akılda tutulacak tek soru
Yükselen bir token gördüğünde şunu sormak doğaldır:
"Bu ne kadar yükselebilir?"
Ondan önce daha temel bir şey sor:
"Çıkabilir miyim?"
Sözleşmeye bak. Satış etkinliğine bak. İzinlere bak. Neyin değiştirilebileceğine bak.
Ve bir güvenlik kontrolü bir şeyi belirleyemiyorsa, her şeyin yolunda olduğunu varsaymak yerine onu bilinmeyen olarak ele al.
Bir honeypot grafikten her zaman anlaşılmaz.
Bazen bir token hakkındaki en önemli bilgi grafikte hiç görünmez.
Koddadır.
Bu makale yalnızca eğitim amaçlıdır. Token sözleşmesi mekaniğini ve bir tokenla etkileşime girmeden önce onları incelemenin yollarını açıklar. Finansal tavsiye değildir ve herhangi bir tokenın güvenli olduğunu garanti etmez.